Міністерство юстиції США оголосило, що ФБР та спецслужби союзних країн вивели з ладу російське шпигунське програмне забезпечення "Змія", яке майже два десятиліття тероризувала більш ніж 50 країн світу. Операція, кульмінацією якої стала команда про самознищення, відправлена "Змії" згідно з ордером бруклінської федеральної судді Шеріл Поллак, носила у ФБР кодове позначення "Медуза". Громада дізнавалася про подробиці...
Кіберзброя, застосована проти "Змії", отримала назву, витриману в тому ж давньогрецькому стилі, - "Персей".
Розробка шкідливої програми "Змія", за даними західних спецслужб, почалася аж 20 років тому - наприкінці 2003 року, коли це ПЗ називалося "Уроборосом" (міфологічний змій або ящір, що згорнувся в кільце, що кусає себе за хвіст).
За словами західних кіберсищиків, роботу над шпигунським ПЗ було завершено росіянами на початку 2004 року, після чого його негайно пустили в справу хакери ФСБ Росії, які працювали в одному з підрозділів спецслужби.
Як йдеться у прес-релізі Мін’юсту США, протягом майже двох десятиліть цей підрозділ, що носить у судових документах назву Turla, застосовував різні версії шкідливого ПО "Змія" для крадіжки документів із сотень комп’ютерних систем по всьому світу.
Згадані вище назви у минулому неодноразово зустрічалися в західних публікаціях про кібершпигунство. Наприклад, агентство Reuters в березні 2014 року опублікувало статтю "Очікуваний російський шпигунський софт Turla націлений на Європу та США".
Turla характеризується в ній як "одна з найскладніших програм для кібершпигунства, виявлених на даний момент". Агентство зазначало, що спецслужби на той момент стежили за нею вже кілька років.
В американських публікаціях з приводу цієї кіберзброї ФСБ трапляються хвалебні відгуки про професійний рівень його творців і зазначається, що після появи в мережі повідомлень про Turla її творці квапливо змінювали або вдосконалили своє програмне забезпечення, а іноді залягали на дно.
За словами високопосадовця ФБР, група протягом двох десятиліть активно діяла проти різних цілей, пов’язаних з НАТО, урядових установ США та технологічних компаній.
Аналогічні заяви, які розкривають підрівну кібердіяльність ФСБ, було зроблено службами безпеки Великобританії, Канади, Австралії та Нової Зеландії.
Уряд США назвав знищення шкідливого програмного забезпечення Turla Snake операцією «Медуза». ФБР та його партнери визначили, де в Інтернеті було розгорнуто хакерський інструмент, і створили унікальне програмне «корисне навантаження», щоб порушити хакерську інфраструктуру.
Високопосадовець ФБР сказав агентству Рейтер, що розроблений ними інструмент протидії створено цілеспрямовано проти російської шпигунської програми.
«Він говорить мовою Snake і спілкується за допомогою протоколів користувача Snake, не отримуючи доступу до особистих файлів жертви», - підкреслив чиновник.
- Turla була пов’язана з 45 гучними атаками, у тому числі на німецький Бундестаг у 2014 році, український парламент у 2014 році та французький TV5 Monde у 2015 році, - наголосив у коментарі для Громади кандидат технічних наук Святослав Власенко. – Група також була націлена на організацію атак на Близькому Сході, особливо в енергетичному секторі. Використання Turla витончених методів та зосередження уваги на урядових та дипломатичних цілях навело експертів на думку, що група працює від імені російського уряду, хоча це ще належить остаточно довести.
Turla відома тим, що використовує різні тактики для компрометації мереж, зокрема адресну фішингову електронну пошту та скомпрометовані супутникові з’єднання. Група також використовує загальнодоступні інструменти, наприклад, Google Drive та Dropbox.
Однією з основних тактик Turla є використання шкідливого програмного забезпечення «другого етапу», яке активується після початкового зараження жертви і використовується для встановлення бекдору в мережу. Звідти група може вкрасти конфіденційну інформацію та переміщатися по мережі, щоб отримати доступ до інших систем.
Перемогу над Turla можна назвати технологічною подією року, оскільки софт особливо небезпечний через використання просунутої тактики з можливістю викрадати дані з комп’ютерів, які не підключені до Інтернету. Загалом його здатність уникати виявлення робила його серйозною загрозою.
А тим часом…
Завдяки зусиллям небайдужих, російські військові крокували по Червоній площі під слова «Слава Україні»
Хакери зламали російську телетрансляцію параду у Москві 9 травня. Завдяки зусиллям небайдужих, російські військові крокували по Червоній площі під слова «Слава Україні». Відео опублікував Telegram Nexta live. Зламану телетрансляцію дивилися глядачі у Санкт-Петербурзі.
Також у багатьох російських містах в громадських місцях, завдяки роботі невідомих хакерів, несподівано прозвучало звернення президента України Володимира Зеленського до громадян рф.
До слова, протягом квітня спільнота IT ARMY України успішно здійснила низку атак на цифрову інфраструктуру та організації у різних галузях у Росії. Фахівці мають досягнення у страховій та фінансовій сферах, розважальній та культурній, автомобільній та транспортній та інших. Представники спільноти внесли «корективи» у роботу російського телебачення, театрів, фінансових та страхових установ, компаній з обслуговування автомобілів тощо.
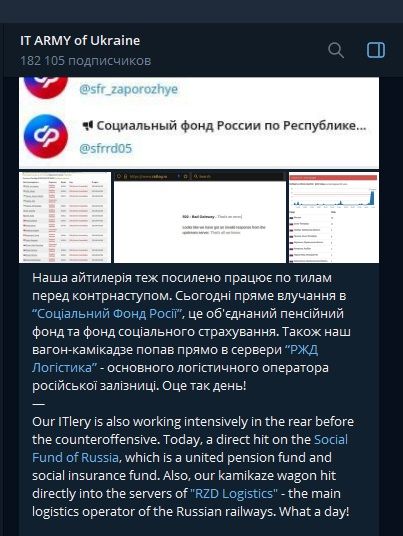
Раніше США відправили до України своїх фахівців для допомоги у боротьбі з російськими кібернападами.
Читайте також
Як і куди російські спецслужби заманюють українських політиків?

Ще декілька актуальних новин на зараз